

Quyết định số 1875/QĐ-TTg mới đây của Thủ tướng Chính phủ ban hành Khung kiến trúc an ninh mạng quốc gia (Phiên bản 1.0) đã tạo nên một bước ngoặt thể chế chiến lược trong công cuộc bảo vệ hệ thống chính trị và chủ quyền số. Không chỉ quy tụ chức năng quản lý nhà nước về an toàn, an ninh mạng về một đầu mối duy nhất là Bộ Công an, văn bản này còn thiết lập một tư duy quản trị thế hệ mới: chuyển dịch mạnh mẽ từ phương thức quản lý hành chính sự vụ sang quản trị phát triển dựa trên dữ liệu thời gian thực, trí tuệ nhân tạo (AI First) và mô hình phòng thủ “Không tin cậy” (Zero Trust).
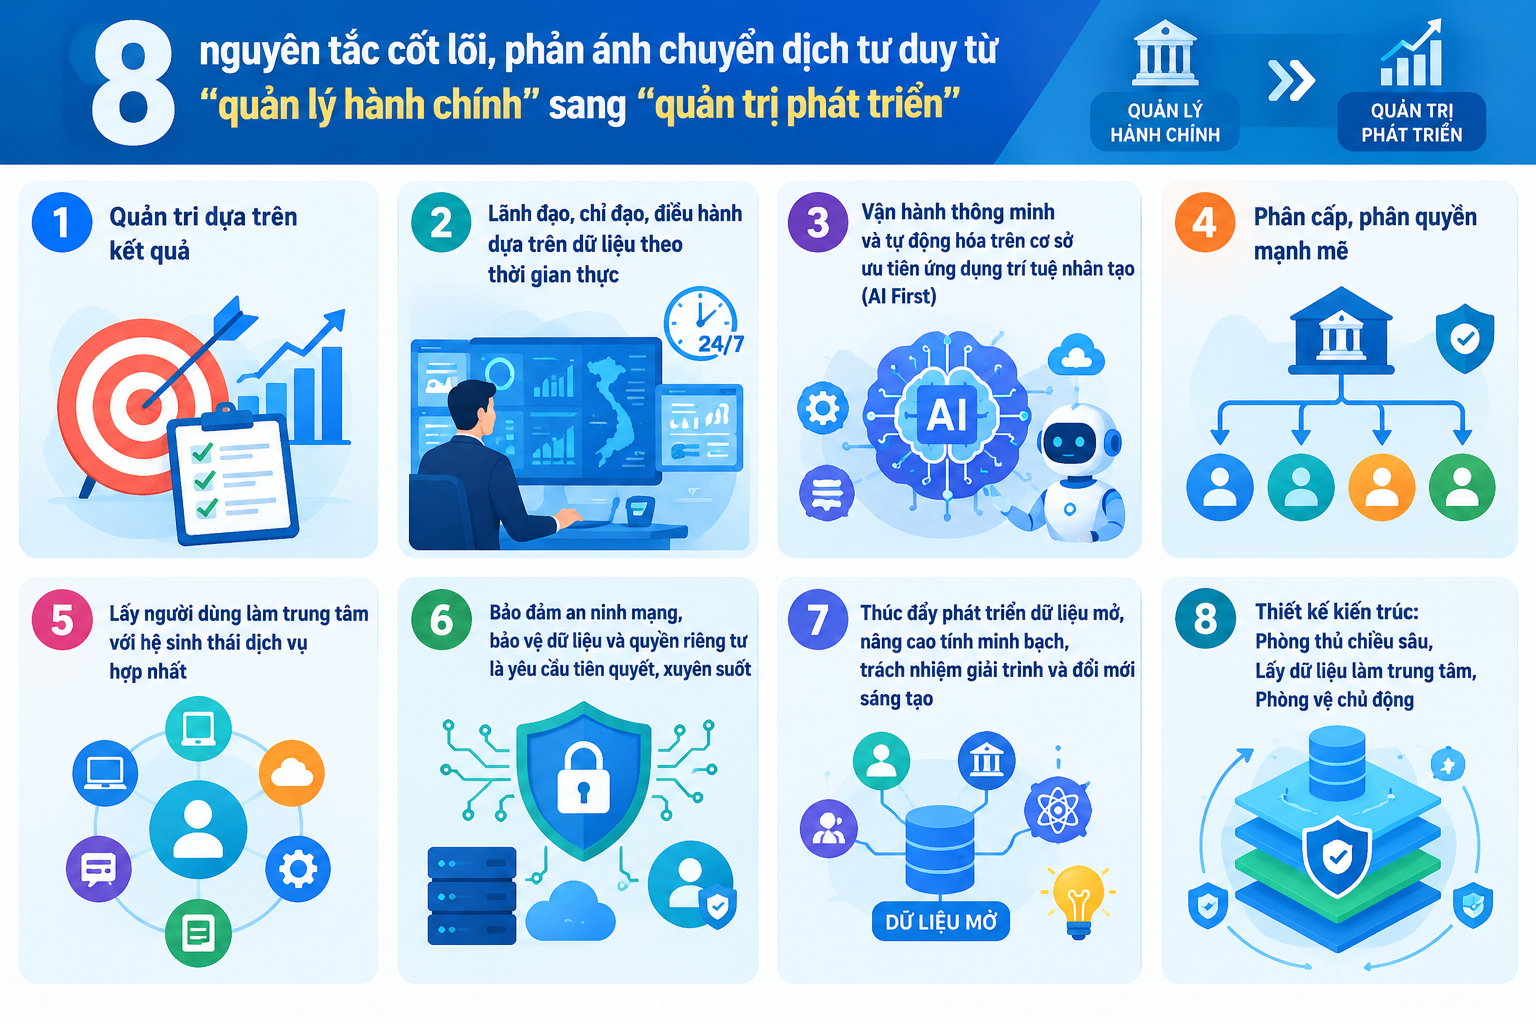
Bước ngoặt thể chế: Thống nhất đầu mối, xác lập tư duy “quản trị phát triển”
Theo Khung kiến trúc an ninh mạng quốc gia, chức năng quản lý nhà nước về an toàn thông tin mạng trước đây và an ninh mạng đã được chuyển giao, hợp nhất hoàn toàn về Bộ Công an, giúp Bộ Công an chịu trách nhiệm trước Chính phủ thực hiện quản lý nhà nước đối với toàn bộ hệ thống chính trị. Đây là sự cụ thể hóa nhằm thể chế hóa chỉ đạo của Ban Bí thư tại Chỉ thị số 57-CT/TW về tăng cường bảo đảm an ninh mạng, bảo mật thông tin và an ninh dữ liệu.
Điểm cốt lõi mang tính đột phá của Khung kiến trúc là sự thay đổi căn bản về triết lý vận hành. Thay vì duy trì cơ chế “quản lý hành chính” thụ động, can thiệp bằng các thủ tục quy trình sự vụ, Nhà nước chính thức chuyển sang “quản trị phát triển”. Mọi chính sách, giải pháp và hoạt động đầu tư an ninh mạng từ trung ương đến địa phương đều hướng tới mục tiêu kiên tạo hạ tầng an toàn, tối ưu hóa nguồn lực công, xóa bỏ tình trạng đầu tư dàn trải, manh mún và cản trở tiến trình chuyển đổi số quốc gia.
Lấy kết quả thực chất và dữ liệu thời gian thực làm thước đo hàng đầu
Trong tư duy quản trị thế hệ mới, kết quả thực chất và dữ liệu thời gian thực trở thành hai trụ cột điều hành chính:
Quản trị dựa trên kết quả định lượng: Thước đo thành công của từng thành phần kiến trúc không nằm ở số lượng văn bản hay quy trình thủ công, mà phải được định lượng bằng các chỉ số cụ thể, đo lường và kiểm chứng được. Mọi quyết định đầu tư, thẩm định kỹ thuật hay tổ chức vận hành đều phải dựa trên hiệu quả mang lại cho xã hội, tối ưu hóa ngân sách và mức độ hài lòng, niềm tin của người dân, doanh nghiệp.
Lãnh đạo, chỉ đạo bằng dữ liệu thời gian thực: Dữ liệu được xác định là tài sản chiến lược và đóng vai trò trung tâm trong mọi quy trình nghiệp vụ. Mô hình ra quyết định chuyển đổi từ việc phụ thuộc vào các báo cáo tổng hợp bằng văn bản giấy có độ trễ cao sang mô hình phân tích, dự báo và trực quan hóa dữ liệu theo thời gian thực. Điều này giúp lực lượng chuyên trách và lãnh đạo các cấp nắm bắt tình huống tức thời, đưa ra quyết định chỉ đạo, chỉ huy chính xác và kịp thời.
Tiên phong AI First và kiến trúc phòng thủ “Không tin cậy” (Zero Trust)
Khung kiến trúc an ninh mạng quốc gia đặt ra yêu cầu vận hành thông minh và tự động hóa trên cơ sở ưu tiên ứng dụng trí tuệ nhân tạo (AI First). Các hệ thống an ninh mạng được thiết kế để tích hợp sâu rộng AI và các công nghệ tự động hóa nhằm giải phóng sức lao động thủ công cho cán bộ, công chức, giúp họ tập trung vào công tác hoạch định chiến lược và xử lý các tình huống phức tạp.
Tuy nhiên, việc phát triển AI phải tuân thủ nguyên tắc minh bạch, công bằng, an toàn và có trách nhiệm (AI Trustworthy), đồng thời triển khai các cơ chế kiểm soát chặt chẽ đối với Trợ lý ảo và AI tạo sinh (GenAI) nhằm chống lại các nguy cơ lộ hiếu dữ liệu nhạy cảm hay đầu độc dữ liệu huấn luyện (Data Poisoning).
Bên cạnh đó, nguyên tắc bảo đảm an ninh mạng và bảo vệ dữ liệu được xác định là yêu cầu tiên quyết, sống còn trong toàn bộ vòng đời thiết kế, triển khai và vận hành hệ thống. Toàn bộ kiến trúc được xây dựng dựa trên mô hình Kiến trúc Không tin cậy (Zero Trust Architecture) với cơ chế xác minh liên tục, cấp quyền truy cập tối thiểu và tuyệt đối không mặc định tin tưởng bất kỳ thành phần hay người dùng nào trong mạng. Hệ thống phòng thủ cũng chuyển dịch từ trạng thái bị động sang phòng vệ chủ động (Threat Hunting), chủ động săn tìm mối nguy, chia sẻ tri thức mối nguy an ninh mạng và ngăn chặn sự cố ngay từ cửa ngõ biên giới số.
Lấy người dùng làm trung tâm, củng cố chủ quyền số bền vững
Trụ cột cuối cùng trong tư duy quản trị mới là định hướng lấy người dùng làm trung tâm và thúc đẩy mở dữ liệu có kiểm soát:
Bảo vệ công dân số: Khung kiến trúc triển khai cơ chế xác thực đa yếu tố (MFA) thống nhất và mã định danh không gian mạng (CyberID) ẩn danh. Giải pháp này giúp bảo vệ tối đa quyền riêng tư và dữ liệu cá nhân của người dân, ngăn chặn tình trạng chuyển dịch dữ liệu trái phép ra máy chủ ngoài lãnh thổ, đồng thời tạo điều kiện cho mọi công dân tiếp cận dịch vụ công an toàn, bình đẳng.
Minh bạch và Đổi mới sáng tạo: Ngoại trừ các dữ liệu thuộc phạm vi bí mật nhà nước và dữ liệu cá nhân nhạy cảm, các dữ liệu còn lại được khuyến khích mở và chia sẻ dưới dạng dữ liệu mở. Việc này không chỉ nâng cao tính minh bạch và trách nhiệm giải trình trong quản trị nhà nước mà còn thúc đẩy cộng đồng, doanh nghiệp khai thác dữ liệu để phát triển các sản phẩm, dịch vụ số mới, đóng góp trực tiếp vào sự phát triển kinh tế – xã hội.
Tư duy quản trị an ninh mạng quốc gia thế hệ mới theo Quyết định 1875/QĐ-TTg đã xác lập một hành lang chiến lược toàn diện, hài hòa giữa yêu cầu bảo vệ an ninh quốc gia với mục tiêu phát triển kinh tế số, xã hội số bền vững.